Hakerzy przejmują sklepowe lodówki: CERT Polska znalazł 140 chłodni wystawionych do internetu. Sprawdź swoją
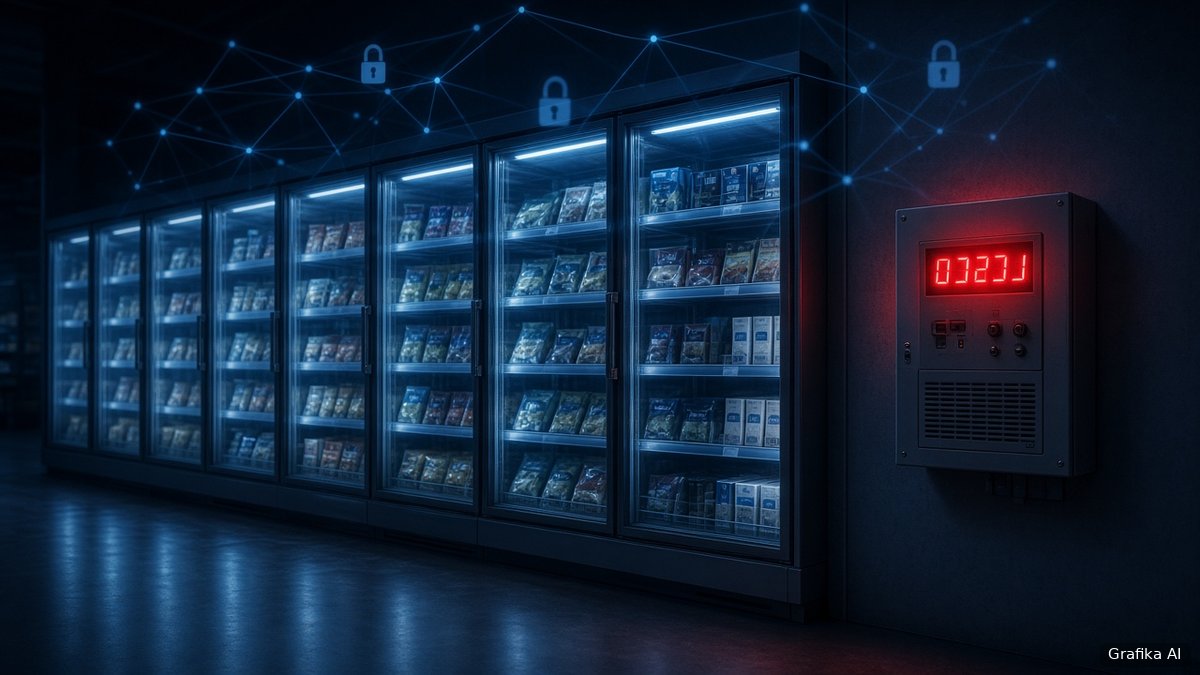
Przestępcy przejmują sterowniki sklepowych lodówek i zamrażarek, zmieniają temperaturę i psują towar. Po fali takich incydentów w Europie CERT Polska przeskanował polski internet i znalazł 140 urządzeń chłodniczych wystawionych do sieci. Jeden atak w Polsce jest już potwierdzony. Jeśli prowadzisz sklep, restaurację albo magazyn, warto dziś sprawdzić, jak serwisant łączy się z Twoją chłodnią.
Co się wydarzyło
Pierwsza duża fala uderzyła w październiku we Francji, gdzie problemy z instalacjami chłodniczymi dotknęły około 700 supermarketów. Napastnicy zmieniali nastawy temperatury w lodówkach i zamrażarkach, a żywność trzeba było wyrzucać. Na początku listopada podobne incydenty zgłosiły kolejne kraje, m.in. Irlandia, Szwecja, Belgia, Portugalia i Luksemburg. Według branżowego serwisu dlahandlu.pl w części przypadków sterowniki ustawiano nawet na 50°C.
We wtorek 3 listopada szef CERT Polska Marcin Dudek poinformował, że w Polsce potwierdzono jeden atak na urządzenie chłodnicze. Skończyło się bez strat, bo operator szybko odłączył sprzęt od internetu i przeniósł produkty do innej lodówki. Problemy ze sterowaniem chłodzeniem zgłaszały też sklepy Auchan w Olsztynie, Częstochowie-Poczesnej i Sosnowcu, ale sieć nie potwierdziła, że była to sprawka hakerów. Sprawą w Olsztynie zajmuje się Centralne Biuro Zwalczania Cyberprzestępczości.
140 urządzeń widocznych z internetu
Po incydentach we Francji eksperci NASK sprawdzili, ile urządzeń chłodniczych w Polsce da się znaleźć bezpośrednio z internetu. Wyszło 140. To nie znaczy, że wszystkie zostały zaatakowane, ale każde takie urządzenie jest łatwym celem dla automatycznych skanerów. CERT skontaktował się z właścicielami, wśród których były też duże, znane sieci handlowe. Około 70 firm po tej interwencji odłączyło swój sprzęt od sieci.
Najważniejsze jest to, jak proste są te ataki. Według CERT Polska sprawcy masowo skanują internet, szukają dostępnych paneli sterowania, próbują prostych haseł i wykorzystują luki znane od wielu lat. Nie trzeba tu żadnej zaawansowanej techniki, wystarczy zaniedbana konfiguracja.
Dlaczego to dotyczy nie tylko wielkich sieci
Sterowniki chłodni, klimatyzacji czy automatyki budynkowej często działają latami bez żadnej aktualizacji, bo „przecież chodzą”. Do tego serwisanci, żeby nie jeździć na każde wezwanie, dostają zdalny dostęp, czasem przez osobny modem z kartą SIM, o którym właściciel sklepu nawet nie wie. Taki modem tworzy furtkę omijającą firmową sieć i jej zabezpieczenia. Dla małego sklepu czy restauracji kilka godzin bez chłodzenia to realna strata towaru i ryzyko sanepidu.
Co zrobić już teraz
- Zapytaj serwisanta, czy Twoje urządzenia chłodnicze są podłączone do internetu i w jaki sposób łączy się z nimi zdalnie.
- Nie wystawiaj paneli sterowania bezpośrednio do sieci. CERT zaleca to nawet wtedy, gdy panel ma silne hasło albo wydaje się działać tylko w trybie podglądu.
- Zdalny dostęp tylko przez VPN z uwierzytelnianiem wieloskładnikowym, także dla podwykonawców i połączeń przez modemy komórkowe.
- Zmień fabryczne hasła i wyłącz konta, z których nikt nie korzysta.
- Aktualizuj firmware sterowników, bo ataki opierają się głównie na starych, znanych lukach.
- Załóż bezpłatne konto w serwisie moje.cert.pl. CERT Polska udostępnia tam narzędzia, które pomagają wykryć urządzenia Twojej firmy widoczne z internetu, a poradniki znajdziesz na wiedza.cert.pl.
- Ustaw alarm temperatury niezależny od sterownika, np. prosty czujnik z powiadomieniem SMS, żeby zauważyć problem, zanim towar się zepsuje.
Jeśli podejrzewasz atak, odłącz urządzenie od internetu, zabezpiecz towar i zgłoś incydent na stronie incydent.cert.pl.
Źródło: wnp.pl (PAP), dlahandlu.pl (NASK), 300energia.eu, Fakt.pl
Artykuł zredagowany przy pomocy AI.
Opublikuj komentarz